Cyberattacchi, l’AI comprime i tempi. Ci sono unità di misura del tempo che finiscono per descrivere un’intera fase dell’evoluzione digitale. Agli albori del Web si parlava degli otto secondi: la soglia oltre la quale un utente perdeva la pazienza e abbandonava una pagina troppo lenta.
Oggi, nella cybersecurity, il tempo da ricordare è quello dei cinque minuti. È quanto è bastato a Snarky Spider per passare dalla compromissione di un account al furto dei dati custoditi nelle applicazioni aziendali. Attraverso una telefonata fraudolenta, il gruppo ha ottenuto le credenziali della vittima, è entrato negli ambienti SaaS collegati al Single Sign-On e ha avviato l’esfiltrazione.
La rapidità dell’operazione dipende anche dal percorso scelto. Un account legittimo consente di raggiungere direttamente i dati senza dover compromettere in successione diversi sistemi o muoversi lateralmente nella rete. “They log in, they don’t hack in”, ha sintetizzato Adam Meyers, Head of Counter Adversary Operations di CrowdStrike, presentando i risultati: gli attaccanti accedono utilizzando credenziali valide, anziché aprirsi un varco tecnico nell’infrastruttura.
La velocità e la progressiva combinazione tra attività manuali e automatizzate sono tra i fenomeni analizzati dal CrowdStrike Threat Hunting Report 2026. Il rapporto annuale raccoglie le attività malevole individuate sul campo dai threat hunter di Falcon OverWatch negli ambienti dei clienti CrowdStrike. L’edizione di quest’anno amplia l’osservazione oltre le tradizionali intrusioni interattive, nelle quali una persona impartisce direttamente i comandi, per comprendere anche gli attacchi automatizzati che possono operare in parallelo e raggiungere una scala molto più ampia.
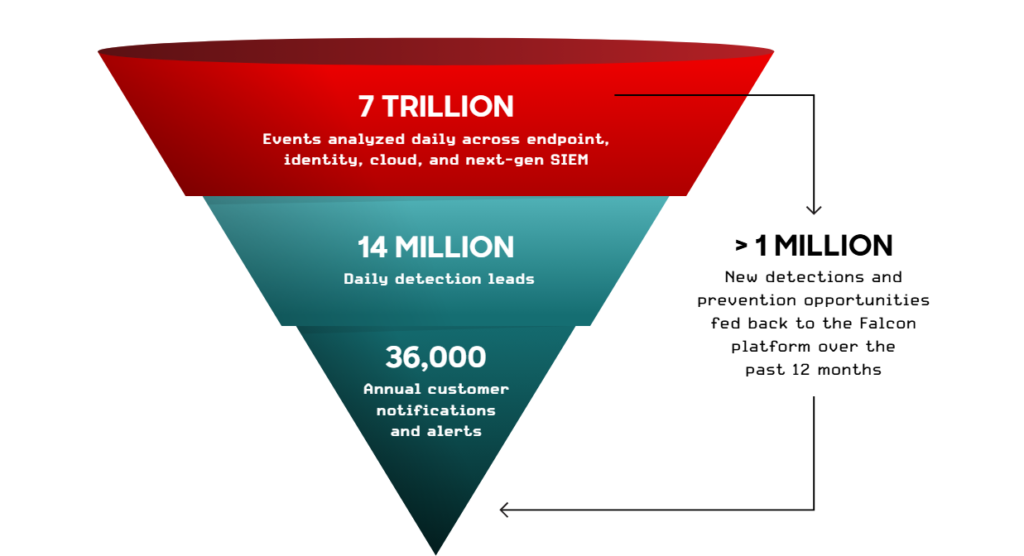
L’analisi copre il periodo compreso tra il primo luglio 2025 e il 30 giugno 2026 e utilizza anche l’intelligence raccolta su oltre 290 avversari identificati, ai quali si aggiungono più di 150 cluster di attività malevole ancora in fase di attribuzione. Ogni giorno Falcon OverWatch esamina circa 7.000 miliardi di eventi, dai quali ricava oltre 14 milioni di segnali da valutare con il supporto dell’automazione. L’intervento degli analisti permette di restringere progressivamente il campo fino a produrre, nell’arco di un anno, più di 36.000 notifiche e avvisi destinati ai clienti. Le informazioni emerse durante il threat hunting vengono poi riportate nella piattaforma e utilizzate per sviluppare nuovi meccanismi di rilevamento e prevenzione: più di un milione negli ultimi dodici mesi, secondo CrowdStrike.
Il passaggio dalle intrusioni prevalentemente manuali a operazioni nelle quali persone e automazione agiscono insieme spiega la centralità assunta dall’intelligenza artificiale. Gli avversari la utilizzano per generare codice e payload, analizzare le vulnerabilità e adattare rapidamente gli strumenti alle caratteristiche del sistema preso di mira. In questo modo possono aumentare il numero delle operazioni e svolgere attività tecnicamente complesse anche senza disporre in partenza delle competenze necessarie per svilupparle.
La diffusione dell’AI nelle imprese apre, parallelamente, nuovi percorsi di attacco. Modelli, agenti e API utilizzano credenziali, elaborano dati aziendali e accedono a risorse cloud e capacità di calcolo. Gli strumenti e le dipendenze impiegati per sviluppare le applicazioni AI possono inoltre collegare repository pubblici, ambienti degli sviluppatori e sistemi di produzione. Compromettere uno di questi elementi consente di sottrarre informazioni, utilizzare a spese della vittima la capacità computazionale o propagare codice malevolo lungo la software supply chain.
È questa doppia funzione a rendere l’intelligenza artificiale centrale nella nuova geografia delle minacce. “L’AI non è soltanto lo strumento o l’arma utilizzata: è anche la superficie d’attacco”, ha osservato Meyers.
L’AI accelera gli attacchi e diventa un nuovo bersaglio
L’AI sta cambiando anzitutto gli strumenti a disposizione degli attaccanti. Viene utilizzata per generare payload, reverse shell, comandi e script adattati alle caratteristiche della singola intrusione. “Quando incontrano situazioni diverse, gli avversari costruiscono strumenti su misura”, ha spiegato Meyers. Il contributo dei modelli è riconoscibile anche nel codice: “Vediamo le tracce lasciate dagli LLM, dalle emoji a una documentazione migliore, fino alla gestione degli errori che in precedenza gli attaccanti avrebbero probabilmente trascurato”.
Questi strumenti permettono anche ai gruppi meno preparati di sviluppare più rapidamente capacità tecniche relativamente sofisticate. Nel 2025 le attività degli avversari abilitate dall’AI erano già cresciute dell’89%; i nuovi dati mostrano che le segnalazioni attivate da agenti AI aumentano a un ritmo 2,5 volte superiore rispetto a quelle generate da attività umane. L’impiego dell’intelligenza artificiale si estende inoltre alla preparazione delle campagne: Famous Chollima, gruppo collegato alla Corea del Nord, l’avrebbe utilizzata per creare false aziende complete di siti web, profili GitHub e indirizzi di posta, funzionali alle proprie operazioni di infiltrazione.
L’AI è diventata anche una risorsa da sottrarre e utilizzare a spese della vittima. Nel maggio 2026, un attore con finalità economiche ha sfruttato un’identità cloud compromessa per accedere ai modelli messi a disposizione da un provider, arrivando a inviare quasi 200.000 richieste alle API in appena due minuti.
CrowdStrike parla di LLMJacking nel caso di furto delle credenziali che consentono di utilizzare i servizi AI aziendali. Il cost harvesting è il passaggio successivo: la capacità di calcolo della vittima viene impiegata per eseguire le attività dell’attaccante, lasciando all’azienda i relativi costi. “Con l’LLMJacking vengono rubate le credenziali; con il cost harvesting quelle credenziali servono a scaricare sulla vittima il costo dell’AI”, ha chiarito Meyers. È l’equivalente del cryptojacking applicato ai modelli linguistici.
La finestra tra la vulnerabilità e l’attacco si riduce sempre più
La gestione delle vulnerabilità deve ormai confrontarsi con tempi molto più brevi. Tra gennaio e giugno 2026, l’88% degli sfruttamenti osservati da CrowdStrike dopo la pubblicazione di un proof of concept, il codice che dimostra come utilizzare una falla, si è verificato entro 48 ore. Già nel 2025 lo sfruttamento delle vulnerabilità zero-day era cresciuto del 42% rispetto all’anno precedente. “Le finestre a disposizione si sono ridotte a poche ore: le vulnerabilità zero-day e quelle già rese pubbliche vengono trasformate in armi più velocemente di quanto i tradizionali cicli di patching riescano a tenere il passo”, ha osservato Meyers.
React2Shell, vulnerabilità critica di React Server Components e Next.js identificata come CVE-2025-55182, offre una misura concreta di questa accelerazione. Nei quattro giorni successivi alla divulgazione, CrowdStrike ha esaminato più di 800 segnalazioni presso oltre 80 organizzazioni. Vault Panda e Genesis Panda, due gruppi collegati alla Cina, avevano già avviato attacchi mirati entro le prime 24 ore; Genesis Panda ha cercato anche di sottrarre credenziali cloud per estendere l’intrusione oltre il sistema inizialmente colpito.
Con CopyFail, vulnerabilità del kernel Linux classificata come CVE-2026-31431, i tempi sono stati ancora più serrati. Poco più di venti ore dopo la pubblicazione del proof of concept, Umbral Bison, gruppo attribuito alla Bielorussia, utilizzava una versione modificata dell’exploit contro un ente governativo ucraino.
I sistemi AI applicati alla ricerca delle vulnerabilità e allo sviluppo degli exploit potrebbero comprimere ulteriormente queste finestre. “Se un exploit può essere trasformato in un’arma in meno di 24 ore, non possiamo aspettarne 30 per applicare una patch”, ha sintetizzato Meyers. La gestione delle vulnerabilità deve quindi diventare un processo continuo, capace di individuare gli asset esposti, dare priorità alle falle che hanno maggiori probabilità di essere sfruttate e cercare i segnali di una compromissione anche mentre l’aggiornamento è ancora in corso.
La supply chain dell’AI diventa un bersaglio
L’accelerazione investe anche la software supply chain, dove la compromissione di un solo componente può propagare l’attacco a molte organizzazioni. Nella prima metà del 2026, l’87% dei pacchetti malevoli individuati da CrowdStrike nei repository pubblici riguardava npm, un ecosistema nel quale dipendenze numerose e script eseguiti automaticamente durante l’installazione favoriscono una diffusione molto rapida.
Il rischio cresce nei progetti AI, che utilizzano ampiamente framework e componenti open source. Nel giugno 2026 Stardust Chollima avrebbe inserito una dipendenza malevola in almeno 131 pacchetti del framework Mastra, dopo avere sottratto le credenziali di un dipendente attraverso un’operazione di social engineering.
Altered Spider ha invece automatizzato la propagazione dell’attacco: attraverso TeamPCPCloudStealer avrebbe compromesso più di 300 dipendenze npm e PyPI in un solo giorno. L’obiettivo era raccogliere credenziali degli sviluppatori e chiavi di accesso ai servizi cloud, trasformando il pacchetto infetto nel punto di ingresso verso infrastrutture e dati aziendali.
LEGGI ANCHE: CrowdStrike espande la sovranità dei dati in Arabia Saudita, India ed Emirati Arabi Uniti
Quando per entrare basta un login
La fiducia nelle identità rappresenta un ulteriore punto debole. Nel primo semestre 2026 le intrusioni avviate attraverso il vishing sono raddoppiate: gli attaccanti si presentano al telefono come personale IT e convincono la vittima a inserire credenziali e codici MFA in una pagina di autenticazione controllata.
Cordial Spider e Snarky Spider hanno utilizzato questa tecnica per compromettere account Single Sign-On, registrare propri dispositivi MFA e raggiungere applicazioni come Microsoft 365 e Google Workspace. “Entrano con un login”, ha osservato Meyers: un account valido consente di sottrarre i dati direttamente dagli ambienti SaaS, lasciando poche tracce sugli endpoint.
Cresce anche il device code phishing. I tentativi mensili sono aumentati di 15 volte in sei mesi: la vittima inserisce su un portale legittimo un codice fornito dall’attaccante, autorizzando inconsapevolmente il rilascio di un token. La tecnica, inizialmente associata soprattutto a gruppi statali, è ormai disponibile anche attraverso servizi di phishing utilizzati dalla criminalità informatica.
Gli avversari seguono dati e capacità di calcolo nel cloud
Tra luglio 2025 e giugno 2026, le attività criminali rivolte agli ambienti cloud sono cresciute del 171%, alimentate dal furto di credenziali, dal cryptomining e dall’uso illecito dei modelli AI. Quando l’attaccante dispone di account o token validi, le singole operazioni possono apparire legittime: a rivelare l’intrusione è la correlazione tra accessi, dispositivi MFA, applicazioni SaaS, chiamate API e risorse cloud.
La stessa ricerca di percorsi fidati emerge nel caso Overcast Panda. Il gruppo collegato alla Cina avrebbe installato la backdoor FlowCloud sui computer di persone in viaggio, accedendo fisicamente ai dispositivi lasciati nelle camere d’albergo. Cambia il punto di ingresso, ma resta identico il principio: sfruttare gli spazi nei quali alla fiducia concessa dall’organizzazione non corrisponde una visibilità adeguata.
La risposta richiede quindi di collegare il monitoraggio di endpoint, identità, SaaS e cloud, proteggere le credenziali umane e tecniche e controllare applicazioni, agenti e dipendenze AI. Automazione e threat hunting devono permettere di riconoscere come ostile una sequenza di azioni che, considerate separatamente, sembrerebbero normali. “Stiamo iniziando a vedere che, per attività di questo tipo, meno di cinque minuti stanno diventando la normalità”, ha concluso Meyers.
LEGGI ANCHE: CrowdStrike, l’intelligenza agentica al centro della sicurezza del futuro