Strategia IT, l’AI non basta. Un’applicazione rallenta. Il sistema di monitoraggio genera un allarme. Il service desk riceve le prime segnalazioni. Il team di sicurezza rileva un comportamento anomalo.
Quattro segnali. Potenzialmente, un unico problema.
È qui che si misura la qualità di una strategia IT: nella capacità di capire che cosa sta succedendo, quali conseguenze può avere sul business e chi deve intervenire. Possibilmente prima che un disservizio diventi una giornata di lavoro persa, una transazione mancata, un cliente che cambia fornitore.
L’intelligenza artificiale entra esattamente in questo spazio. Può aiutare a collegare informazioni, suggerire priorità, accelerare attività. Ma perché quel contributo diventi utile servono dati affidabili, processi chiari e persone capaci di valutare le indicazioni ricevute.
Ed è proprio qui che entra in gioco NetEye: non semplicemente come strumento di monitoraggio, ma come piattaforma capace di mettere in relazione mondi che troppo spesso vengono osservati separatamente. Infrastruttura, applicazioni, rete, sicurezza e servizi aziendali diventano parti di una stessa fotografia, con l’obiettivo di trasformare una quantità crescente di segnali tecnici in informazioni utilizzabili per prendere decisioni.
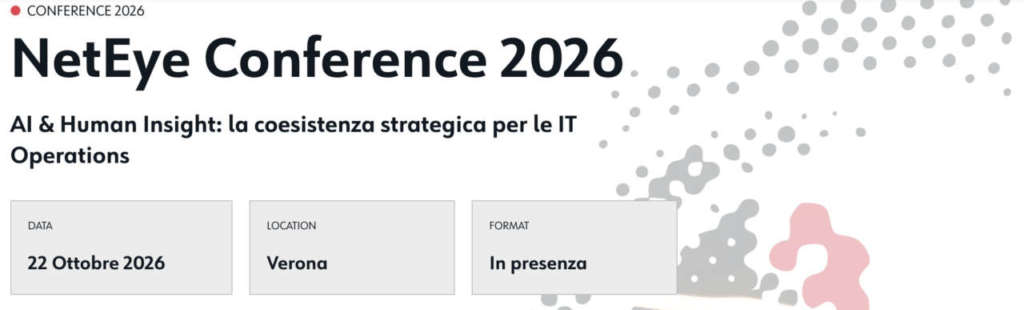
Da questa relazione prende forma la NetEye Conference 2026, in programma il 22 ottobre a Verona. Il tema scelto per questa edizione, “AI & Human Insight: la coesistenza strategica per le IT Operations”,sintetizza bene il punto: l’AI può aumentare velocità e capacità di analisi, ma il valore nasce dalla sua combinazione con esperienza, contesto e giudizio umano.
Una questione che riguarda direttamente ogni responsabile IT: come costruire un’organizzazione capace di decidere meglio, mentre infrastrutture, applicazioni, reti e minacce diventano più complesse?
Strategia IT: partire dai servizi che contano davvero
Il primo equivoco da sciogliere riguarda la parola strategia. In ambito tecnologico viene spesso associata alla scelta di una piattaforma, a un progetto di migrazione, all’introduzione di un nuovo strumento. Sono decisioni importanti. Il loro valore, però, dipende dal problema che aiutano a risolvere.
Pensiamo a un’impresa che vende online. Sapere che un server è disponibile serve. Sapere che il cliente riesce a completare un acquisto serve ancora di più. Tra queste due informazioni c’è un intero percorso fatto di applicazioni, rete, pagamenti, integrazioni e servizi esterni.
Una strategia IT efficace deve riuscire a leggere quel percorso.
Significa identificare i servizi essenziali, comprenderne le dipendenze e stabilire priorità di intervento coerenti con le conseguenze di un’interruzione. Un’anomalia tecnica acquista così un significato aziendale: quanto pesa, chi coinvolge, quanto tempo abbiamo per affrontarla?
È in questa capacità di collegamento che si comprende meglio anche il ruolo di NetEye. La visibilità sull’infrastruttura acquista infatti valore quando può essere correlata con ciò che accade sulle applicazioni, sulla rete, sui sistemi di sicurezza e sui processi di service management. Il punto non è soltanto sapere che qualcosa non funziona, ma comprendere quale servizio è coinvolto, quali dipendenze sono interessate e quale impatto può prodursi sul business.
È anche il passaggio che permette al CIO di discutere con il business su un terreno condiviso. Disponibilità, qualità del servizio, capacità di recupero e impatto operativo diventano criteri con cui orientare gli investimenti.
Osservabilità IT: capire dove guardare e che cosa manca
L’osservabilità entra in questa discussione perché aiuta a interpretare il comportamento dei sistemi attraverso i dati che producono. Il valore emerge quando quelle informazioni consentono di ricostruire un problema e le sue dipendenze.
C’è, però, una domanda preliminare: stiamo raccogliendo i segnali giusti?
Una dashboard può essere ricca di indicatori e lasciare comunque fuori un componente decisivo. Un inventario può registrare un asset che il monitoraggio non copre. Una modifica applicativa può introdurre una dipendenza che nessuno ha ancora considerato.
Il programma della NetEye Conference affronta il problema in maniera molto concreta. Una delle sessioni mostrerà, per esempio, come AI, GLPI e NetEye possano lavorare insieme per individuare le lacune nella copertura del monitoraggio, confrontando gli asset conosciuti con ciò che viene realmente osservato.
Ma c’è anche il terreno dei casi reali. EOLO porterà alla Conference la propria esperienza nell’evoluzione dell’architettura di osservabilità, raccontando il passaggio da un modello tradizionale Pull a un approccio Push orientato alle metriche, pensato per rispondere alla crescita degli apparati di rete e costruire un’osservabilità near real-time più scalabile.
Un esempio interessante perché sposta il confronto dalla teoria alla realtà delle infrastrutture complesse: prima di immaginare automazioni sempre più sofisticate o affidare all’AI una parte dell’analisi, occorre costruire fondamenta in grado di raccogliere e correlare correttamente ciò che accade.
Non a caso, nella mattinata, NetEye Vision offrirà anche una lettura strategica sull’evoluzione della piattaforma e sul suo futuro. Un passaggio importante per comprendere come osservabilità, sicurezza e gestione dei servizi stiano progressivamente convergendo verso una visione più integrata delle IT Operations.
AI nelle IT Operations: velocità, contesto e responsabilità
Quando un incidente è in corso, il tempo conta. Ma conta anche la qualità della decisione.
Un sistema può suggerire di riavviare un servizio, isolare un dispositivo o modificare una configurazione. Per valutare quella proposta bisogna conoscere il contesto: quali attività sono in esecuzione? Quali utenti saranno coinvolti? Esiste una procedura di ripristino? Chi può autorizzare l’intervento?
L’integrazione dell’AI nelle IT Operations richiede quindi una scelta organizzativa oltre che tecnologica.
Occorre definire quali attività possono essere automatizzate, quali devono essere sottoposte a verifica e come controllare gli esiti. Il livello di autonomia dovrebbe dipendere dall’impatto dell’azione e dalla possibilità di correggerla.
Si può partire, per esempio, dall’assistenza nella raccolta delle evidenze o dalla preparazione di una sintesi dell’incidente. Poi misurare se il supporto migliora davvero il lavoro: riduce i tempi di analisi? Aiuta a distinguere gli allarmi rilevanti? Produce suggerimenti verificabili?
È esattamente qui che il tema AI & Human Insight acquista concretezza. La competenza umana non rappresenta l’alternativa all’intelligenza artificiale, ma il livello che fornisce contesto, valuta le eccezioni, verifica gli output e mantiene la responsabilità delle scelte che incidono sui servizi aziendali.
L’obiettivo, in altre parole, non è scegliere tra uomo e macchina. È capire dove l’uno può rendere migliore il lavoro dell’altra.
Cybersecurity e service management: collegare i segnali all’azione
Un evento di sicurezza e un disservizio possono attraversare gli stessi sistemi, pur venendo gestiti da team diversi.
Per questo una strategia IT deve curare anche il passaggio delle informazioni. Chi riceve una segnalazione deve poter capire che cosa è già stato osservato, quali verifiche sono state eseguite e quali azioni sono in corso.
Il service management contribuisce a rendere quel lavoro tracciabile: assegna responsabilità, organizza gli interventi e permette di conservare conoscenza dopo la chiusura dell’incidente. La cybersecurity aggiunge la lettura della minaccia e del rischio.
Anche qui il programma della Conference mette sul tavolo casi concreti. SAVE, il gruppo che gestisce il polo aeroportuale del Nord Est, racconterà il percorso compiuto per governare richieste e incident attraverso workflow più strutturati ed efficienti, mostrando come ticketing cloud, automazione e integrazione dell’AI possano contribuire a migliorare tracciabilità, prioritizzazione e tempi di risposta in un ambiente complesso e ad alta criticità come quello aeroportuale.
Sul fronte cybersecurity, una sessione dedicata al SOC aumentato esplorerà invece il supporto dell’AI agli analisti, compresi i suoi limiti e il ruolo decisivo del giudizio umano. Un altro intervento affronterà la definizione delle priorità informative nella Threat Intelligence.
Il collegamento con la strategia è diretto. Raccogliere informazioni ha un costo. Decidere quali informazioni servono, a chi e per quale scelta rende quel lavoro più utile.
Ed è proprio la capacità di far dialogare osservabilità, cybersecurity e service management uno dei terreni sui quali NetEye prova a superare la logica dei silos: segnali diversi possono appartenere allo stesso problema e, soprattutto, allo stesso servizio aziendale.
Strategia IT: anche l’intelligenza artificiale deve essere osservata
C’è poi un tema che merita spazio nelle discussioni sul futuro dell’IT: l’affidabilità dei sistemi AI introdotti in azienda.
Quando l’intelligenza artificiale entra in un processo operativo, diventa a sua volta un servizio da gestire. Occorre comprenderne i tempi di risposta, i costi, gli errori e le conseguenze di un’indisponibilità.
Come ci si comporta se un suggerimento arriva troppo tardi? Che cosa succede se manca una fonte di dati? Il team riesce a proseguire il lavoro quando l’assistente non è disponibile?
Sono domande da affrontare nella progettazione. La possibilità di verificare il funzionamento dell’AI, limitarne l’autonomia e mantenere procedure alternative dovrebbe accompagnarne l’adozione fin dall’inizio.
Non a caso una delle sessioni della NetEye Conference ribalterà la prospettiva con un concetto semplice ma decisivo: anche l’AI ha bisogno di observability. Costi, latenza, affidabilità, prompt, risposte e comportamento dei modelli diventano nuove variabili da monitorare.
Una strategia IT deve poter misurare anche gli strumenti ai quali affida parte delle proprie attività.
NetEye Conference 2026: a Verona il confronto tra tecnologia e decisioni
Il valore di un appuntamento dedicato alle IT Operations sta nella possibilità di confrontare scelte, esperienze e problemi che spesso, dentro una singola organizzazione, vengono affrontati separatamente.
La NetEye Conference 2026, promossa da Würth IT Italy, si terrà il 22 ottobre al Crowne Plaza Verona – Fiera, in via Belgio 16. L’agenda prevede anche un momento di particolare impatto con il Key Dialogue tra Cecilia Sala, uno dei maggiori talenti del giornalismo italiano e internazionale degli ultimi anni, e Marco Lorusso, seguito dalla NetEye Vision e, nel pomeriggio, dai percorsi paralleli dedicati a observability, cybersecurity e service management. La partecipazione è gratuita, con registrazione obbligatoria.
Per CIO, IT manager e responsabili della sicurezza, il filo conduttore può essere una domanda molto pratica: quali condizioni dobbiamo costruire perché l’AI ci aiuti davvero a gestire meglio i servizi?
La risposta passa dalla visibilità sull’infrastruttura, dalla qualità dei dati, dalle competenze e dalle responsabilità. Ma passa soprattutto dalla capacità di collegare infrastruttura, applicazioni, rete, sicurezza e servizi aziendali, trasformando eventi tecnici apparentemente isolati in una visione coerente di ciò che sta accadendo.
È qui che il ruolo di NetEye diventa strategico: costruire quel livello comune di visibilità e correlazione che permette ai diversi domini dell’IT di parlarsi, ai team di condividere il contesto e all’AI di lavorare su informazioni più complete, lasciando alle persone il compito fondamentale di interpretare, decidere e assumersi la responsabilità delle scelte.
Perché nell’IT che arriva la sfida non sarà semplicemente avere più dati o più intelligenza artificiale. Sarà trasformare entrambi in decisioni migliori.
Ed è esattamente il terreno su cui si incontrano AI & Human Insight.
Scopri il programma e registrati alla NetEye Conference 2026.