Il ransomware ora usa l’AI, 900 terabyte rubati e 328 milioni di dollari in...
Il ransomware cambia pelle: meno cifratura spettacolare, più furto silenzioso di dati e intelligenza artificiale al servizio degli attaccanti. Il ThreatLabz 2026 Ransomware Report di Zscaler registra un aumento del 275% dei dati sottratti e racconta un ecosistema criminale sempre più frammentato, veloce e difficile da individuare.
Exclusive Connect 2026, la cybersecurity cresce attraverso competenze e integrazione
A Exclusive Connect 2026, Exclusive Networks mette al centro competenze, AI e integrazione per far crescere il canale e proteggere le imprese.
Semperis ripensa la migrazione di Active Directory: con Migrator 2.0 diventa un evento di...
Migrare Active Directory significa attraversare uno dei punti più delicati per la sicurezza delle identità. Con Migrator for Active Directory 2.0, Semperis ripensa il processo puntando su visibilità, controllo e cyber resilience, anche negli scenari complessi di M&A.
MSP, la cybersecurity diventa un servizio: perché il mercato sta cambiando modello
MSP cybersecurity: perché la sicurezza diventa un servizio. La guida definitiva al trend del momento e tutto quello che serve sapere su AI & Security Channel HUB 2026 in arrivo il prossimo 8 ottobre a Milano
Watchguard: report globale sulle minacce, l’intelligenza artificiale guida l’evoluzione verso malware personalizzato
Il nuovo Global Threat Report di WatchGuard mostra un cambio di passo negli attacchi informatici: gli exploit di rete diminuiscono del 79%, mentre il malware mai rilevato prima cresce di oltre il 2.000%. AI, automazione e credenziali rubate stanno rendendo le minacce meno rumorose, ma molto più mirate.
La resilienza cyber si misura quando l’azienda deve ripartire
L’intelligenza artificiale porta attacchi e sistemi di difesa a operare alla velocità delle macchine. Per Marco Molinaro, Cybersecurity Lead di Accenture per Italia, Grecia e Israele, i controlli devono quindi spostarsi dal perimetro ai comportamenti, mentre piani di ripristino, portabilità dei dati e capacità di reazione devono essere provati sul campo. Perché la resilienza non può più essere soltanto dichiarata.
Cyberattacchi, l’AI comprime i tempi: dalle vulnerabilità ai dati rubati in cinque minuti
Il Threat Hunting Report 2026 di CrowdStrike descrive attacchi sempre più veloci, automatizzati e capaci di attraversare sviluppo software, identità, SaaS e cloud. L’88% degli sfruttamenti successivi alla pubblicazione di un proof of concept è stato osservato entro 48 ore, mentre il vishing è raddoppiato e le attività eCrime rivolte al cloud sono cresciute del 171%.
ICOS sigla un accordo di distribuzione con Radiflow per la sicurezza delle reti OT
ICOS amplia l'offerta di cybersecurity con le soluzioni Radiflow dedicate alla protezione degli ambienti OT. L'accordo punta a offrire a partner e imprese industriali strumenti per monitorare le reti, rilevare le minacce e gestire il rischio cyber-fisico.
Exclusive Networks estende l’accordo con Docker per la sicurezza e la governance dell’IA
Exclusive Networks e Docker rafforzano la collaborazione con un nuovo accordo di distribuzione per il Sud Europa. Al centro sicurezza, governance dell’AI e protezione dei workflow agentici, con nuove opportunità per partner e imprese di Italia, Francia e Spagna.
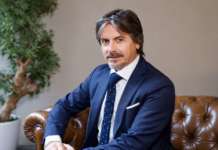
Acronis affida a Denis Cassinerio la guida di Sud Europa, CEE e Balcani
Nel ruolo di Vice President South Europe CEE, il manager coordinerà lo sviluppo commerciale e l’organizzazione delle vendite in un’area che comprende l’Europa meridionale, centrale e orientale e i Balcani. Tra le priorità, la crescita dell’ecosistema dei partner e degli MSP, l’espansione nel segmento enterprise e il rafforzamento delle attività nella cybersecurity e nella resilienza digitale

Cyber Resilience Act, scattano i primi obblighi: vulnerabilità e incidenti vanno segnalati entro 24...
Da oggi i produttori di hardware e software devono notificare le vulnerabilità attivamente sfruttate e gli incidenti gravi che coinvolgono la sicurezza dei prodotti. È il primo passaggio operativo del CRA, che dal dicembre 2027 estenderà gli obblighi alla progettazione, agli aggiornamenti e all’intero ciclo di vita dei prodotti digitali.
Cybersecurity industriale 2026: perché proteggere l’OT significa proteggere la produzione
La fabbrica connessa è più efficiente, ma anche più esposta. Con la convergenza tra IT e OT, la cybersecurity diventa una questione di continuità produttiva e resilienza del business. Numeri, strategie e nuove sfide verso MICS 2026, dove la cyber resilience industriale passa dalla teoria alla simulazione sul campo.
NIS 2, ottobre 2026 è il momento della verità: cosa cambia davvero per imprese...
NIS 2 ottobre 2026: scattano le misure di sicurezza. Cosa cambia per imprese, system integrator, MSP e reseller e perché il canale diventa centrale.
Exclusive Connect 2026, la cybersecurity cambia forma: a Milano il mercato ricompone il, nuovo,...
Exclusive Connect 2026, la cybersecurity cambia forma: a Milano il mercato ricompone il, nuovo, puzzle della sicurezza. Il 23 settembre alle Officine del Volo di Milano Exclusive Networks riunisce vendor e partner per Exclusive Connect 2026.
Ransomware e cyber resilience: la vera domanda per i CIO è quanto velocemente può...
Gli attacchi informatici in Italia crescono del 49%, il mercato della cybersecurity raggiunge 2,78 miliardi di euro e Gartner mette il “ransomware survival mode” tra i trend chiave della data protection2026. Ma proteggere non basta più. Per CIO e decision maker la nuova frontiera è garantire che dati e backup sopravvivano all’attacco e che il business possa realmente ripartire. Un tema al centro dell’incontro organizzato da Object First e Jump Computer il prossimo 10 novembre a Padova.
Claudio Panerai nuovo Global Sales Director di i-Vertix: Observability, AI e canale per la...
Claudio Panerai entra in i-Vertix come Global Sales Director. Focus su crescita EMEA, partner, IT Observability, cybersecurity e intelligenza artificiale

AI Act, dal 2 agosto scatta l’obbligo alla trasparenza dell’intelligenza artificiale. Tutto quello che...
Dal 2 agosto chi utilizza chatbot, assistenti virtuali, deepfake e altri contenuti generati dall’intelligenza artificiale dovrà renderne riconoscibile la natura artificiale. Nella stessa data partiranno i controlli delle autorità e la Commissione europea potrà sanzionare i fornitori dei grandi modelli di AI. Sono state invece rinviate al 2027 e al 2028 le regole più impegnative per i sistemi utilizzati in ambiti sensibili, come lavoro, credito, istruzione, dispositivi medici e macchine

NVIDIA guida la nuova alleanza per mettere al sicuro agenti AI, modelli e software....
NVIDIA e oltre cinquanta organizzazioni uniscono modelli, framework e strumenti open source per proteggere agenti e software. Il caso Hugging Face mostra perché poter ispezionare, adattare ed eseguire l’AI sulla propria infrastruttura può diventare decisivo durante un attacco, riaprendo il confronto tra sistemi aperti e proprietari

Zscaler, lo Zero Trust alla prova degli agenti AI
Con l'arrivo degli agenti AI, lo Zero Trust entra in una nuova fase. Dal Summer Summit Roma 2026, Zscaler racconta come stanno cambiando identità digitali, governance dell'intelligenza artificiale e modelli di sicurezza per imprese e partner.

Vulnerabilità, AI e compliance: perché la sicurezza non può più essere frammentata
La crescita degli attacchi informatici sta cambiando il modo in cui le aziende affrontano cybersecurity, compliance e gestione del rischio. Marco Mozzi di Tanium analizza i limiti degli approcci tradizionali al vulnerability management, il ruolo sempre più critico della visibilità sugli asset e i nuovi rischi legati a Shadow IT e Shadow AI. Sullo sfondo emergono anche le pressioni normative di NIS2 e DORA e la necessità di collegare sicurezza, governance e continuità operativa.