Sovranità digitale, cybersecurity e AI: il controllo dei dati diventa una scelta strategica. Per molto tempo, forse anche troppo… la domanda è stata: dove sono i miei dati?
E’ una domanda che ha ancora senso, intendiamoci, ma rischia di essere pesantemente superata.
La domanda che imprese e Pubbliche Amministrazioni devono infattiiniziare a porsi è decisamente più complessa: dove sono i miei dati, chi li gestisce, secondo quali regole, attraverso quali tecnologie e, soprattutto, chi ne mantiene realmente il controllo?
Il “dove” è diventato molto di più di un tema di pura e astratta filosofia insomma quando si parla di trasformazione digitale.
È dentro questo passaggio che la sovranità digitale sta cambiando significato. Non più soltanto un tema normativo o geopolitico e nemmeno un sinonimo elegante di Data Residency. Sta diventando una componente concreta delle strategie IT e cybersecurity.
Un terreno sul quale anche il canale ICT è chiamato a giocare una partita importante. Per un distributore come Computer Gross, infatti, accompagnare i partner verso modelli di sicurezza capaci di integrare tecnologia, compliance, infrastrutture europee e controllo del dato significa portare la cybersecurity fuori dal tradizionale perimetro della protezione e dentro quello della governance.
E il momento non potrebbe essere più delicato.
Cybersecurity e geopolitica ormai viaggiano insieme
L’ultimo ENISA Threat Landscape 2026, pubblicato a settembre e basato sugli eventi osservati nel corso del 2025, restituisce un’immagine molto chiara dell’Europa digitale. Il ransomware rimane la tipologia di incidente con il maggiore impatto nel breve periodo, mentre gli sviluppi geopolitici continuano a influenzare direttamente l’attività cyber contro l’Unione Europea. Il 73% delle organizzazioni colpite negli incidenti analizzati da ENISA appartiene alle categorie delle entità essenziali o importanti definite dalla NIS2. La Pubblica Amministrazione rimane il settore più bersagliato, con il 32% dei casi.
C’è poi un dato che racconta bene quanto sia cambiata la natura stessa della minaccia: il 57% degli incidenti analizzati da ENISA è riconducibile a finalità ideologiche e quasi il 30% a motivazioni economiche. Cybercrime, hacktivismo e attività riconducibili ad attori statali finiscono inoltre per utilizzare tecniche, infrastrutture e meccanismi di accesso sempre più simili.
Tradotto: il confine fra rischio tecnologico, rischio economico e rischio geopolitico si sta assottigliando.
Ed è precisamente qui che il tema della sovranità digitale smette di essere teorico.
L’Italia è un bersaglio molto più grande del suo peso digitale
Anche i numeri italiani raccontano una pressione che continua ad aumentare.
Secondo il Rapporto Clusit 2026, nel 2025 sono stati censiti nel mondo 5.265 incidenti cyber gravi, con una crescita del 48,7% rispetto all’anno precedente. Di questi, 507 hanno riguardato l’Italia: il 9,6% del totale mondiale, con un incremento del 42% rispetto al 2024.
Il dato diventa ancora più significativo se letto attraverso la lente geopolitica. In Italia il comparto Government, Military e Law Enforcement ha concentrato oltre il 28% degli incidenti del 2025, con una crescita molto forte rispetto all’anno precedente. Anche l’hacktivism ha accelerato, in uno scenario nel quale le tensioni internazionali hanno sempre più spesso una proiezione digitale.
Anche l’Agenzia per la Cybersicurezza Nazionale descrive un sistema sottoposto a una pressione crescente. Nel 2025 ACN ha gestito 2.729 eventi cyber e 615 incidenti confermati: rispetto all’anno precedente gli eventi sono cresciuti del 38%, mentre gli incidenti hanno registrato un incremento del 7%.
Numeri che portano a una conclusione importante: non si tratta più soltanto di proteggere meglio endpoint, reti o applicazioni. È necessario comprendere da quali infrastrutture e tecnologie dipende la sicurezza stessa dell’organizzazione.
Sovranità digitale non significa soltanto Data Residency
Qui nasce uno degli equivoci più frequenti.
Avere i dati in Italia o nell’Unione Europea è importante. Ma la Data Residency è una componente della Digital Sovereignty, non la sua definizione.
La vera questione riguarda l’intera catena del controllo: localizzazione ed elaborazione dei dati, giurisdizione applicabile, accesso alle informazioni, tecnologie utilizzate, telemetria di sicurezza, capacità operativa e dipendenze da fornitori esterni.
Il tema diventa particolarmente sensibile nella cybersecurity. I dati gestiti da una piattaforma di sicurezza non sono dati qualsiasi. Possono raccontare quali dispositivi possiede un’impresa, quali vulnerabilità presenta, quali identità utilizza, quali anomalie sono state individuate, quali incidenti ha subito e persino come è organizzata la sua difesa.
In altre parole, la telemetria di sicurezza è essa stessa un patrimonio strategico.
Per questo sapere dove risiede il dato è fondamentale, ma sapere chi può accedervi, dove viene elaborato e sotto quale giurisdizione lo è ancora di più.
LEGGI ANCHE: Cloud, sovranità e giurisdizione, Mainetti: “Il caso OVHCloud obbliga a ripensare il governo dei dati”
Il valore di una cybersecurity nata in Europa
È in questo scenario che assume un significato diverso anche la provenienza del vendor tecnologico.
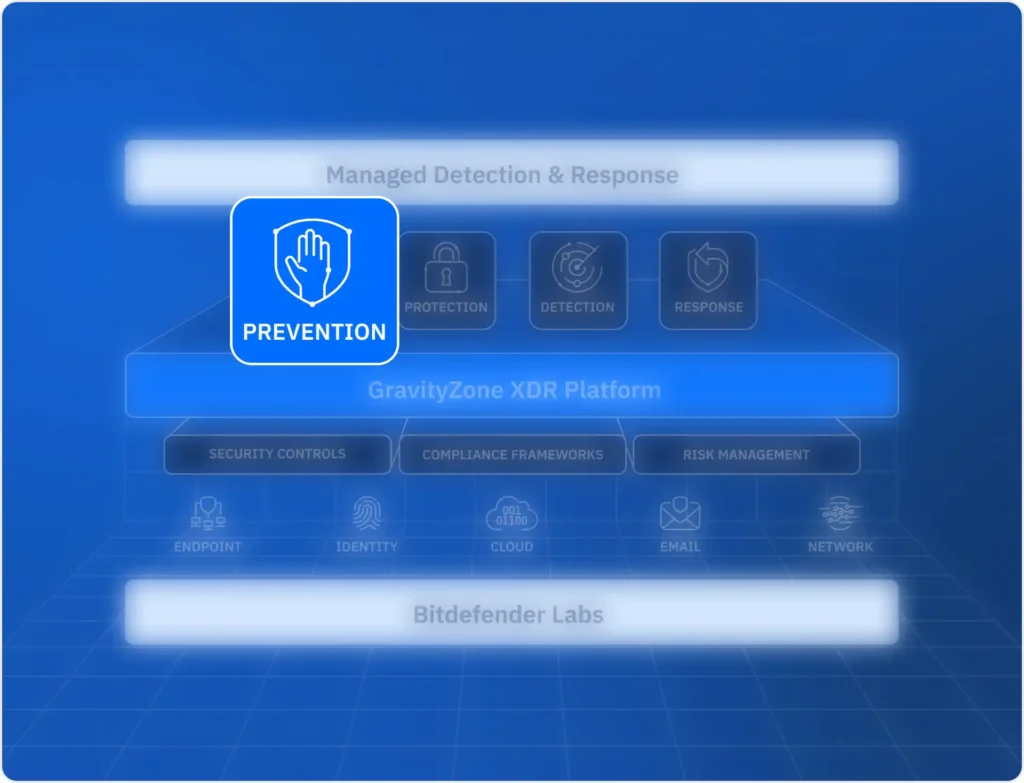
Bitdefender nasce in Romania nel 2001 ed è oggi presente con le proprie tecnologie in oltre 170 Paesi. La piattaforma GravityZone punta a riunire prevenzione, protezione, detection e response attraverso endpoint, identità, cloud, rete ed email.
Il punto, però, non è semplicemente mettere un’etichetta europea su una tecnologia.
È costruire una catena nella quale tecnologia, infrastruttura, gestione e trattamento delle informazioni possano rispondere alle esigenze europee di sicurezza, resilienza e controllo. Una questione che GDPR, NIS2, DORA e più in generale l’evoluzione normativa europea stanno rendendo sempre meno delegabile.
Ed è anche qui che entra in gioco il rapporto tra Bitdefender e Computer Gross. Perché la tecnologia deve poi arrivare alle imprese attraverso competenze, servizi e partner capaci di inserirla nei processi reali. Il ruolo della distribuzione a valore diventa quindi quello di trasformare temi apparentemente enormi come sovranità, compliance e resilienza in progetti concretamente affrontabili da system integrator, MSP e reseller e, attraverso di loro, dalle aziende italiane.
Bitdefender e Aruba: quando il cloud italiano entra nella cybersecurity
Un ulteriore passaggio in questa direzione arriva dalla collaborazione tra Bitdefender e Aruba, pensata per portare GravityZone su infrastruttura cloud italiana.
L’elemento interessante non è soltanto geografico. La disponibilità della piattaforma attraverso infrastrutture localizzate in Italia inserisce la Data Residency all’interno di una costruzione più ampia fatta di tecnologia europea, controllo delle informazioni, compliance e cybersecurity.
La sovranità, insomma, comincia a trasformarsi da principio adarchitettura.
Ed è proprio questo passaggio che può diventare particolarmente rilevante per il canale Computer Gross. Perché consente ai partner di affrontare con i clienti non soltanto il tema della protezione, ma domande sempre più frequenti su localizzazione dei dati, giurisdizione, dipendenza tecnologica, compliance e continuità operativa.
La cybersecurity diventa così una conversazione molto più vicina alle esigenze del board.
ACN QC2: quando alla tecnologia si aggiunge una validazione istituzionale
Lo stesso ragionamento aiuta a leggere il valore della qualifica ACN QC2 di Bitdefender GravityZone, particolarmente significativa per la Pubblica Amministrazione e per le organizzazioni che operano negli ambienti più regolamentati.
Non si tratta semplicemente di aggiungere un’altra sigla alla scheda tecnica di una soluzione. In un mercato nel quale affidabilità della supply chain, governance, compliance e controllo delle tecnologie sono diventati parte della valutazione del rischio, una qualificazione istituzionale rappresenta un elemento concreto all’interno del processo di scelta.
Ed è un tema destinato a pesare sempre di più anche fuori dalla PA.
La NIS2 ha contribuito infatti a spostare definitivamente la cybersecurity dal dominio quasi esclusivo dei tecnici a quello della governance aziendale. Non conta soltanto avere strumenti di sicurezza. Conta essere in grado di comprendere e dimostrare come vengono gestiti rischio, incidenti, vulnerabilità, accessi, fornitori e continuità operativa.
Per l’ecosistema dei partner seguito da Computer Gross, significa avere l’opportunità di portare la discussione con il cliente su un livello differente: non più soltanto quale soluzione installare, ma quale modello di sicurezza costruire e governare nel tempo.
Poi è arrivata l’AI. E con lei una nuova Shadow IT
C’è però un ulteriore pezzo che rende il concetto di sovranità digitale ancora più interessante.
L’intelligenza artificiale.
Chatbot, LLM, copiloti, assistenti di coding, agenti AI, server MCP e servizi SaaS basati sull’intelligenza artificiale stanno entrando nelle organizzazioni a una velocità che spesso supera quella dei processi di governance.
Il problema non è soltanto stabilire se utilizzare o meno l’AI. È sapere quale AI viene già utilizzata.
Ed è esattamente il problema affrontato da GravityZone AI Visibility and Control. La tecnologia individua gli strumenti AI utilizzati sugli endpoint gestiti, ne classifica il livello di rischio e fornisce le informazioni necessarie per decidere quali consentire, monitorare o limitare.
La cosa interessante è l’ampiezza della visibilità: non soltanto chatbot e LLM, ma assistenti AI, agenti, server MCP, strumenti di coding e servizi SaaS basati sull’intelligenza artificiale.
La rilevazione parte inoltre dall’endpoint attraverso l’agente GravityZonegià presente, riuscendo quindi a individuare anche strumenti che potrebbero non essere riconoscibili a livello di rete, come i modelli eseguiti localmente. È un cambio di prospettiva importante ma soprattutto necessario.
Non puoi governare ciò che non riesci a vedere
La nuova Shadow AI ripropone infatti un vecchio problema dell’IT sotto una forma decisamente più insidiosa.
Un dipendente può utilizzare un modello AI per analizzare un documento, un developer può affidare codice a un assistente, un agente può interagire con strumenti e applicazioni e un servizio SaaS può elaborare informazioni aziendali.
Se l’organizzazione non sa che tutto questo sta avvenendo, parlare di sovranità del dato diventa complicato.
GravityZone AI Visibility and Control parte quindi da tre passaggi molto chiari: individuazione, valutazione e intervento. I risultati possono essere associati agli utenti e agli endpoint coinvolti e, sulla base delle evidenze raccolte, è possibile utilizzare i controlli già presenti nella console GravityZone, dal controllo dell’accesso web a quello delle applicazioni fino alle policy di hardening degli endpoint.
Un aspetto particolarmente interessante è che, secondo la documentazione Bitdefender, le evidenze possono essere raccolte senza acquisire il contenuto dei prompt o i dati che il personale inserisce negli strumenti di AI. La vera alternativa, per capirci, non è tra AI e sicurezza. È tra AI governata e AI invisibile.
Dalla protezione alla capacità di governo
Ed è forse proprio questa la trasformazione più interessante.
GravityZone si presenta come una piattaforma consolidata nella quale prevenzione, protezione, detection e response convivono con gestione del rischio e compliance, arrivando a coprire endpoint, identità, cloud, email e rete.
Il portafoglio comprende XDR, MDR, Security Data Lake, Compliance Manager, Patch Management, External Attack Surface Management, sicurezza per mobile e container e Cloud Security Posture Management. GravityZone Security Data Lake, per esempio, punta a raccogliere, normalizzare e correlare log provenienti da endpoint, reti e cloud, mentre Compliance Manager porta nella stessa piattaforma visibilità sulla postura di sicurezza e compliance rispetto anche a GDPR, NIS2 e DORA.
Il filo che lega questi elementi non è però la quantità di funzioni.
È la visibilità.
Perché la sovranità digitale, alla fine, passa proprio da qui: conoscere ciò che accade, capire dove risiedono le informazioni, ridurre le dipendenze non governate e mantenere la capacità di decidere.
Computer Gross e Bitdefender: la sovranità digitale diventa un’opportunità per il canale
È qui che il ruolo di Computer Gross esprime tutto il suo valore in una fase del mercato ICT senza precedenti per velocità di crociera e profondità degli impatti possibili sulle aziende.
La trasformazione in corso apre infatti per system integrator, reseller e MSP uno spazio molto più ampio rispetto alla tradizionale vendita di cybersecurity. La richiesta del cliente si sta spostando dalla soluzione al progetto, dalla protezione alla governance, dalla semplice compliance alla capacità di dimostrare controllo.
La combinazione fra un vendor europeo come Bitdefender, una piattaforma come GravityZone, la prospettiva del cloud italiano attraverso Aruba e un ecosistema distributivo come quello di Computer Grosspermette di portare questi temi anche dentro organizzazioni che difficilmente potrebbero affrontarli da sole.
Ed è probabilmente questa una delle opportunità più interessanti per il canale: trasformare concetti complessi come Digital Sovereignty, NIS2, Data Residency e AI governance in servizi, assessment, progetti e competenze concretamente utilizzabili dalle imprese.
Il partner non deve più soltanto rispondere alla domanda “come proteggo questi dati?”, ma aiutare il cliente a rispondere a una domanda decisamente più critica e croccante… “come faccio a mantenerne il controllo?”
La sovranità digitale, alla fine, è una questione di controllo
Il punto di arrivo è proprio questo.
Cloud, AI, cybersecurity e geopolitica stanno convergendo. Separarli diventa sempre più difficile e probabilmente anche poco utile.
Essere digitalmente sovrani non significa costruire muri intorno alla tecnologia e nemmeno pensare che basti spostare un server entro i confini nazionali. Significa conoscere le proprie dipendenze, governare i dati, scegliere consapevolmente tecnologie e infrastrutture e mantenere la capacità di decidere anche quando lo scenario cambia.
La combinazione tra Bitdefender, Aruba e Computer Gross racconta bene questa evoluzione: tecnologia europea, infrastruttura italiana e un ecosistema di canale capace di portare competenze e soluzioni sul mercato.
Più che domandarsi “i miei dati sono in Europa?” oggi più che mai oggi serve chiedersi: “sono ancora davvero io ad averne il controllo?”
[Endpoint, identità, cloud, e-mail e rete sono ormai parti dello stesso perimetro di sicurezza. Bitdefender GravityZoneintegra prevenzione, protezione, rilevamento e risposta per aiutare le aziende a ridurre la superficie di attacco e gestire le minacce in modo più efficace. SCOPRI BITDEFENDER GRAVITYZONE.]