Quando si parla di sicurezza cyber, è chiaro a tutto che disporre di una copia dei dati è una precauzione essenziale, soprattutto per i piani di recovery.
Ma riuscire a riavviare una linea produttiva dopo un incidente informatico richiede qualcosa di più.
Ad esempio recuperare le configurazioni dei macchinari, rispettare le dipendenze tra i sistemi e riportare l’impianto in condizioni di sicurezza.
Non un tema banale e, soprattutto, non un tema risolto.
Proprio qui, su questa capacità di ripartenza la cybersecurity industriale rende evidente una delle sue debolezze,
Nella sezione dedicata al Manufacturing del Rapporto Clusit di ottobre 2026 — l’aggiornamento semestrale che analizza gli incidenti informatici più significativi avvenuti nel mondo e in Italia nei primi sei mesi dell’anno, con approfondimenti su industria, intelligenza artificiale e piccole e medie imprese— la criticità emerge in modo davvero significativo: 29 organizzazioni su 59 effettuano backup programmati con test di ripristino e 31 conservano copie offline, mentre soltanto 18 dispongono di un piano di disaster recovery che comprenda esplicitamente gli asset OT.
Il divario attraversa buona parte della rilevazione. Le misure per proteggere gli accessi e separare le reti sono abbastanza diffuse; risultano meno consolidati i processi che consentono di conoscere gli impianti, individuare anomalie, gestire vulnerabilità e reagire a un attacco.
La sezione dedicata al manufacturing, firmata da Georgia Cesarone di Women for Security, la community che riunisce professioniste della sicurezza informatica in Italia, presenta i risultati dell’Assessment Cybersecurity OT: 60 domande, suddivise in 17 aree tematiche, alle quali hanno partecipato 75 organizzazioni dell’industria e delle infrastrutture critiche. Il numero di rispondenti varia nelle diverse sezioni. I dati descrivono quindi le condizioni del campione coinvolto, senza rappresentare statisticamente l’intero sistema industriale italiano.
Sicurezza OT, le difese sono più diffuse del monitoraggio
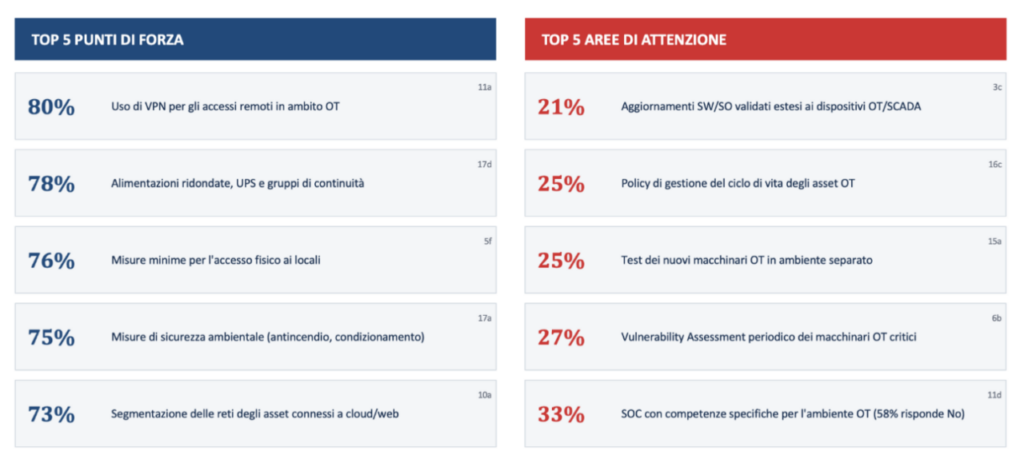
L’80% delle organizzazioni utilizza VPN per gli accessi remoti agli ambienti OT, il 78% dispone di alimentazioni ridondate, UPS o gruppi di continuità e il 73% segmenta le reti degli asset collegati a cloud o web. Anche il controllo degli accessi fisici e le misure di sicurezza ambientale raggiungono percentuali elevate, rispettivamente il 76% e il 75%.
Sono segnali di attenzione verso la protezione delle tecnologie che controllano macchine e processi produttivi.
La capacità di osservare ciò che accade negli stessi ambienti è però meno sviluppata. Solo 28 organizzazioni su 59 utilizzano strumenti in grado di segnalare eventi cyber nell’OT; 34 dichiarano di non avere un Security Operations Center con competenze specifiche in questo ambito.
La raccolta delle informazioni necessarie a ricostruire un incidente presenta ulteriori lacune. Il monitoraggio e la conservazione strutturata dei log dei macchinari OT sono presenti in 20 organizzazioni su 59, mentre altre 21 li gestiscono parzialmente. Un quarto dei rispondenti non sa se gli asset utilizzino una sorgente temporale comune: senza orari coerenti tra i sistemi diventa più difficile ricostruire la successione degli eventi e capire come si sia sviluppato un attacco.
Un inventario incompleto rende più difficile decidere cosa proteggere
La conoscenza degli impianti è un altro punto critico che emerge dall’analisi. Solo 25 organizzazioni su 75 dichiarano di avere un inventario completo degli asset OT; 42 ne possiedono uno parziale, mentre la mappatura dei sistemi critici risulta completa per 29 organizzazioni e parziale per 31.
Le lacune riguardano anche informazioni decisive per la sicurezza: chi è responsabile di un dispositivo, quali sistemi dipendono dal suo funzionamento, come vi si accede da remoto e quali conseguenze avrebbe un’interruzione.
C’è un punto sul quale si pone forse poco l’attenzione: il valore economico di una macchina, da solo, dice poco sulla sua importanza per la continuità produttiva. Un componente può diventare prioritario perché il suo arresto blocca altri sistemi o compromette la sicurezza delle persone.
Qualcosa di positivo, invece, arriva dall’analisi del rischio: 35 organizzazioni su 75 includono già l’ambiente OT e altre 24 stanno lavorando in questa direzione. Per tradurre questa attenzione in priorità di intervento serve però una conoscenza aggiornata dei legami tra dispositivi, software e processi.
Sicurezza OT: aggiornamenti e vulnerabilità, il vincolo della produzione
La gestione degli aggiornamenti mostra quanto sia difficile estendere alla fabbrica pratiche già adottate nell’IT. Solo il 21% delle organizzazioni dichiara di effettuare aggiornamenti software e di sistema operativo anche sui dispositivi OT/SCADA. Nel 55% dei casi questa attività resta prevalentemente o esclusivamente confinata all’IT.
Il punto irrisolto, lo si sottolinea da anni, è che negli impianti industriali un aggiornamento può incidere sulla disponibilità del processo e sulla compatibilità tra componenti. Occorre quindi valutarlo e validarlo prima di distribuirlo, organizzando l’intervento in modo da contenere il rischio per la produzione.
La stessa cautela riguarda la ricerca delle vulnerabilità. Soltanto 16 organizzazioni su 59 effettuano con continuità vulnerability assessment sui macchinari OT critici; 25 lo fanno parzialmente e 16 non li eseguono.
Questo perché le scansioni attive possono interferire con sistemi datati o dispositivi sensibili, rendendo necessarie verifiche compatibili con le caratteristiche dell’impianto.
Proprio la possibilità di effettuare queste verifiche in condizioni controllate è poco diffusa: appena il 25% testa nuovi macchinari o modifiche ai sistemi in un ambiente separato dalla produzione. Si riduce così lo spazio nel quale verificare aggiornamenti, configurazioni e comportamenti inattesi prima di introdurli sui sistemi operativi.
Fornitori e accessi remoti entrano nella gestione del rischio
Un ulteriore aspetto riguarda la numerosità dei soggetti coinvolti dalle tematiche di sicurezza industriale, che di fatto, oltre al personale di fabbrica prende in causa direttamente anche manutentori e fornitori, che possono accedere ai sistemi di controllo per intervenire sui macchinari. Nell’indagine, 33 organizzazioni su 54 hanno definito procedure per l’accesso remoto dei fornitori. Sono invece 25 su 59 quelle che chiedono contrattualmente una corretta gestione del rischio cyber.
Sicurezza OT: la risposta agli incidenti richiede responsabilità e risorse
Sul fronte della gestione degli incidenti, 32 organizzazioni su 59 hanno definito piani o adottato procedure consolidate; 29 hanno formalizzato chi deve intervenire e con quali responsabilità. Il rapporto sottolinea però che occorre rendere queste indicazioni applicabili quando l’incidente coinvolge gli impianti. La risposta richiede infatti il coordinamento tra chi si occupa di cybersecurity, chi gestisce la produzione, i manutentori, i responsabili della sicurezza delle persone e i fornitori.
Anche la formazione deve preparare a queste situazioni. Il 61% delle organizzazioni svolge attività dedicate alla cybersecurity industriale e alla cyber safety, cioè alla sicurezza di persone e impianti rispetto alle conseguenze di un incidente informatico.
Il passo successivo è adattare la formazione ai diversi ruoli aziendali, affinché ciascuno sappia come comportarsi quando un problema informatico coinvolge il processo produttivo.
Resta aperta la questione delle risorse. Solo 17 organizzazioni su 59 prevedono un budget strutturato per cybersecurity e cybersafety OT; 18 non ne dispongono e 17 lo stanziano parzialmente o saltuariamente. Inoltre, soltanto il 25% dichiara una policy per la gestione del ciclo di vita degli asset OT.
Il lavoro da completare riguarda dunque la continuità con cui vengono gestite le protezioni già presenti. Aggiornare l’inventario quando cambia un impianto, verificare una modifica prima di applicarla, conservare i log necessari a un’indagine e preparare le sequenze di ripristino sono attività che richiedono persone, tempo e risorse.