Come ogni anno, nel mese tradizionalmente dedicato alla sicurezza cyber, il Rapporto Clusit presenta un aggiornamento importante al proprio rapporto annuale, nel quale analizza l’andamento dei rischi, degli attacchi, degli incidenti nel primo semestre dell’anno in corso.
Il primo dato che emerge dalla nuova edizione, è che in sei mesi si sono registrati 4.911 incidenti informatici significativi nel mondo: il 71% in più rispetto allo stesso periodo del 2025, con una media di 819 al mese.
Di fatto, secondo l’aggiornamento, il valore semestrale più alto dall’avvio della rilevazione.
Secondo il Rapporto Clusit si tratta di una crescita trainata quasi interamente dalla criminalità informatica: il cybercrime è infatti all’origine del 95,4% degli eventi censiti.
L’Italia segue un andamento diverso, che richiede però di guardare oltre il solo dato numerico complessivo. I 245 incidenti del primo semestre 2026 superano i 227 registrati nei sei mesi precedenti, ma restano inferiori ai 280 del primo semestre 2025.
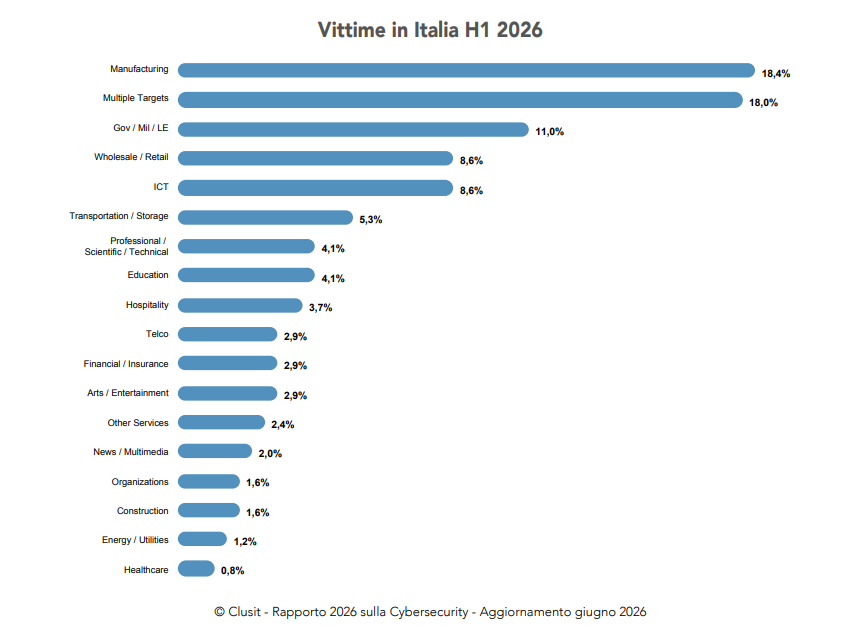
Contemporaneamente, ed è un dato che fa riflettere, diminuisce il peso degli attacchi dimostrativi e aumenta quello degli eventi con conseguenze elevate. La manifattura diventa il settore più colpito nel campione nazionale.
L’edizione di ottobre del rapporto parte dunque da questa la fotografia, che aggiorna al 30 giugno l’analisi degli incidenti noti e la affianca alle rilevazioni della Polizia Postale e per la Sicurezza Cibernetica, al contributo CERTFin sulle frodi bancarie e agli speciali dedicati a manufacturing e intelligenza artificiale.
Il Rapporto si arricchisce inoltre di due indagini sulle micro, piccole e medie imprese, che permettono inoltre di osservare come stiano cambiando le difese, con progressi organizzativi che non sempre trovano corrispondenza nell’adozione delle misure tecniche.
Più incidenti conosciuti, meno dettagli sulle tecniche di attacco
A livello mondiale, gli incidenti censiti sono passati da una media di 171 al mese nel 2021 a 819 al mese nei primi sei mesi del 2026: quasi cinque volte tanto. Il picco è stato raggiunto a giugno 2026, con 984 incidenti, il numero più alto mai registrato in un singolo mese dal rapporto.
Il Rapporto Clusit analizza gli attacchi andati a segno che hanno provocato conseguenze significative e sui quali sono disponibili informazioni pubbliche. Il conteggio non comprende quindi tutti gli incidenti avvenuti: restano esclusi quelli non resi noti o non intercettati dalle fonti consultate.
Pensiamo, ad esempio, che le attività di spionaggio sono particolarmente difficili da rilevare, perché possono proseguire a lungo senza che le vittime se ne accorgano.
L’aumento degli incidenti censiti si accompagna a una minore disponibilità di informazioni su come siano stati realizzati. Nel primo semestre 2025, su 2.873 casi, le fonti pubbliche non permettevano di identificare la tecnica di attacco in 943 episodi, circa un terzo del totale. Nei primi sei mesi del 2026 questa lacuna riguarda 3.321 incidenti su 4.911, circa due terzi. Cresce dunque il numero degli attacchi di cui si ha notizia, mentre diminuiscono quelli per i quali è possibile ricostruire la tecnica utilizzata: da 1.930 a 1.590.
Sono gli stessi autori a spiegare che segnalare un attacco alle autorità non significa renderne pubblici tutti i dettagli: le informazioni tecniche possono restare riservate, anche per proteggere l’organizzazione colpita. Chi analizza le fonti pubbliche può dunque conoscere i danni o i disservizi provocati dall’incidente senza sapere quale sia stato il punto di ingresso degli attaccanti.
Rapporto Clusit: in Italia meno hacktivism e più peso degli incidenti gravi
Nei primi sei mesi del 2026, gli incidenti che hanno colpito organizzazioni italiane rappresentano il 5% del totale mondiale censito da Clusit, contro il 9,5% del semestre precedente. La diminuzione della quota non corrisponde però a un calo degli episodi: in Italia sono passati da 227 a 245, mentre nel mondo sono più che raddoppiati. Il peso dell’Italia si riduce quindi perché gli incidenti crescono molto più rapidamente nel resto del campione.
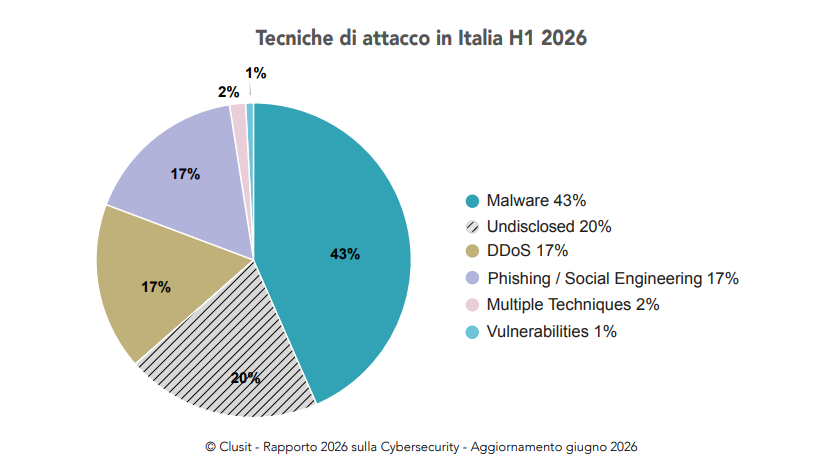
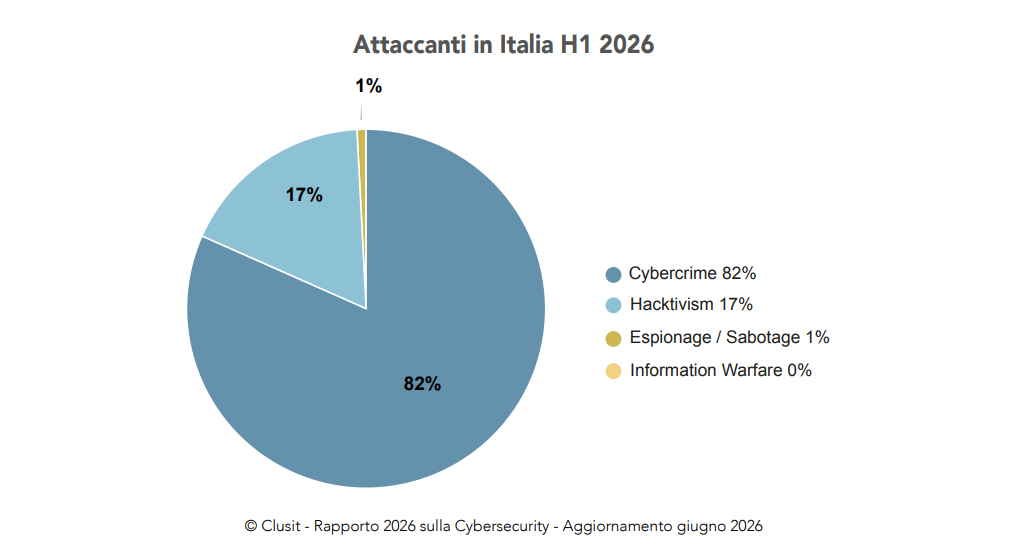
A cambiare, però, è la natura degli attacchi. Nel primo semestre 2026, circa l’82% degli incidenti italiani è riconducibile alla criminalità informatica con finalità economiche. L’hacktivism, legato a motivazioni politiche o ideologiche, rappresenta invece il 17%, rispetto al 38,7% registrato nell’intero 2025. Parallelamente diminuisce il peso degli attacchi DDoS, utilizzati per rendere indisponibili siti e servizi e spesso associati a queste campagne dimostrative: dal 38,5% del 2025 al 17% del primo semestre 2026.
Il malware torna invece al primo posto tra le tecniche, con il 43% degli incidenti. Phishing e social engineering pesano per un ulteriore 17%. Sul fronte delle conseguenze, il rapporto indica il 57% degli eventi nella classe di gravità High, l’8% nella classe Critical e il 35% nelle categorie Medium/Low.
La riduzione degli episodi dimostrativi contribuisce dunque a modificare il profilo degli incidenti osservati. Gli autori invitano ad attendere i dati dell’intero anno prima di parlare di un’inversione di tendenza e mantengono distinte le possibili spiegazioni: migliori difese, cambiamenti nelle strategie degli attaccanti e minore visibilità mediatica di alcuni eventi.
Fornitori ICT e commercio crescono tra i bersagli
Nel primo semestre 2026, a livello mondiale, governi, strutture militari e forze dell’ordine sono i bersagli più colpiti tra quelli censiti da Clusit: 751 incidenti, il 15,3% del totale. Il commercio all’ingrosso e al dettaglio registra però una crescita particolarmente forte, passando dai 101 casi dei primi sei mesi del 2025 ai 467 dello stesso periodo del 2026. Nella graduatoria dei settori più colpiti sale così dal nono posto dell’intero 2025 al terzo del primo semestre 2026.
Anche gli attacchi alle aziende ICT aumentano: i 422 incidenti registrati nei primi sei mesi del 2026 superano già i 375 dell’intero anno precedente. Secondo gli autori, colpire un fornitore tecnologico può offrire agli attaccanti la possibilità di accedere anche ai sistemi dei suoi clienti, estendendo le conseguenze di una singola compromissione a più organizzazioni.
In Italia, ICT e commercio rappresentano ciascuno l’8,6% dei 245 incidenti censiti da Clusit nel semestre. Un’altra prospettiva arriva dalle rilevazioni della Polizia Postale, raccolte attraverso le segnalazioni di enti pubblici e privati, anziché dalle fonti pubbliche utilizzate da Clusit. Il CNAIPIC, il Centro Nazionale Anticrimine Informatico per la Protezione delle Infrastrutture Critiche, ha analizzato 1.669 segnalazioni di eventi e attacchi tra gennaio e giugno 2026: 679 riguardano imprese e industrie, 246 i gestori di servizi ICT e 229 la pubblica amministrazione. Pur riferendosi a un insieme diverso di eventi, anche questi dati evidenziano la pressione sui fornitori tecnologici.
Manufacturing, in Italia 45 incidenti e conseguenze quasi sempre elevate
Del Manufacturing scriviamo in modo più approfondito in questo servizio. Va detto che nel semestre in esame sono stati censiti 45 incidenti, il 18,4% dei 245 casi nazionali, contro un peso del settore pari al 5,4% nel campione mondiale. Per altro, il 91% degli incidenti manifatturieri italiani ricade nella classe High e il 7% nella classe Critical. In generale, va detto che la continuità produttiva rimane al momento uno degli aspetti più delicati della sicurezza industriale.
Rapporto Clusit e frodi bancarie: il cliente autorizza un pagamento dopo essere stato ingannato
Il Rapporto Clusit dedica un approfondimento anche alle frodi bancarie, attraverso i dati del CERTFin, il Computer Emergency Response Team del settore finanziario italiano. Il suo report 2026 analizza i dati del 2025 raccolti presso 35 organizzazioni rappresentative di oltre il 90% del settore.
Uno dei risultati riguarda il modo in cui i truffatori riescono a ottenere un pagamento: convincono il cliente a eseguirlo, facendogli credere che il destinatario sia affidabile. È il meccanismo della “manipolazione del pagatore”, che rappresenta l’81% delle modalità di frode rilevate tra le persone fisiche e il 70% tra le imprese.
Questo aiuta a comprendere un altro dato: il 96% delle frodi andate a segno è avvenuto con l’autenticazione forte correttamente completata. I controlli verificano l’identità di chi autorizza l’operazione, ma non possono, da soli, stabilire se quella persona sia stata ingannata. Il cliente può quindi confermare personalmente un pagamento che finirà nelle mani dei truffatori.
Tra le tecniche utilizzate contro le imprese, il 23% dei casi è riconducibile alla Business Email Compromise: i criminali si inseriscono negli scambi di posta aziendali o li alterano per indurre chi gestisce i pagamenti a utilizzare coordinate bancarie fraudolente, apparentemente riferite a un fornitore legittimo.
Le banche riescono a bloccare la maggior parte delle transazioni anomale prima che producano perdite e gli importi recuperati dopo la frode sono saliti da 23 a 35 milioni di euro. La difficoltà resta intercettare anche i pagamenti che il cliente autorizza volontariamente perché convinto da una richiesta ingannevole.
PMI, la sicurezza migliora nell’organizzazione ma resta incompleta nei controlli
Le due indagini sulle PMI mettono in luce difficoltà anche nelle pratiche di sicurezza più comuni. Tra le 2.873 imprese che hanno compilato il PID Cyber Check, l’autovalutazione promossa da Unioncamere e dalle Camere di Commercio, il 27% dichiara di aver subito attacchi, soprattutto phishing. Quasi il 40% non prevede formazione sulla sicurezza, un terzo condivide gli stessi account tra più persone e il 23% non ha regole definite per revocare gli accessi a chi lascia l’azienda. Sono risposte volontarie, non verificate tecnicamente e non rappresentative dell’intero sistema produttivo.
L’indagine della Camera di Commercio di Modena, realizzata con l’Università di Modena e Reggio Emilia e Clusit, evidenzia invece una distanza tra organizzazione e protezioni adottate. Nel confronto tra le rilevazioni 2025 e 2026, la quota di imprese soggette alla NIS2 con un team di cybersecurity interno o affiancato da specialisti esterni sale dal 62% all’80%. Tra i soggetti classificati come Importanti, però, l’uso dell’autenticazione multifattore resta fermo intorno al 55%.
Inoltre, solo il 14,3% delle 504 imprese che rispondono alla domanda sulle protezioni dei dispositivi adotta tutte e quattro le misure esaminate: antivirus, backup centralizzato, limitazione dei privilegi degli utenti e cifratura dei dischi. Il confronto, condotto su campioni non necessariamente coincidenti, segnala quindi una maggiore attenzione organizzativa che deve ancora tradursi in un’applicazione più diffusa dei controlli tecnici.
Rapporto Clusit: AI, attacchi più accessibili e strumenti fuori controllo
Il Rapporto Clusit affronta l’intelligenza artificiale da due prospettive: l’uso da parte dei criminali e i rischi legati alla sua diffusione nelle aziende. Sul primo fronte, l’AI può aiutare a preparare messaggi di phishing più credibili e a velocizzare alcune attività necessarie a un attacco, rendendole accessibili anche a persone meno esperte. Il rapporto precisa però che non è ancora la causa principale dell’aumento degli incidenti registrato nel primo semestre 2026.
Nelle aziende, una delle criticità è l’utilizzo di strumenti AI senza che i responsabili IT e della sicurezza ne siano a conoscenza. È la cosiddetta Shadow AI: un dipendente può, per esempio, caricare informazioni riservate in un chatbot per velocizzare il lavoro, senza che l’azienda abbia verificato come il servizio tratti quei dati.
Le indicazioni del rapporto sono concrete: individuare gli strumenti utilizzati, chiarire quali informazioni possano essere condivise e mettere a disposizione soluzioni approvate che rispondano alle esigenze del personale. Conoscere i sistemi AI presenti in azienda e le attività per cui vengono impiegati è anche il punto di partenza per valutare quali obblighi dell’AI Act si applichino all’organizzazione.